我区教育城域网自2008年建设以来,已平稳运行十多年。
接入市教育城域后,在享受了红利后,也发现原有架构存在一些问题:
1. 由于投入不足,设备老旧,不能及时更新,导致故障频出。
2. 部分学校私自接入服务器或设备,引起安全问题,经常被网安部门通报。
3. 设备分散在各校,仅管理论上可以远程调控,但是由于有时学校管理人员岗位调整或其它原因,管理密码丢失导致无法进入设备维护。
2021年,我在网络运维的过程中,结合当下流行的微服务及虚拟化平台,突发奇想,下面这种模式:
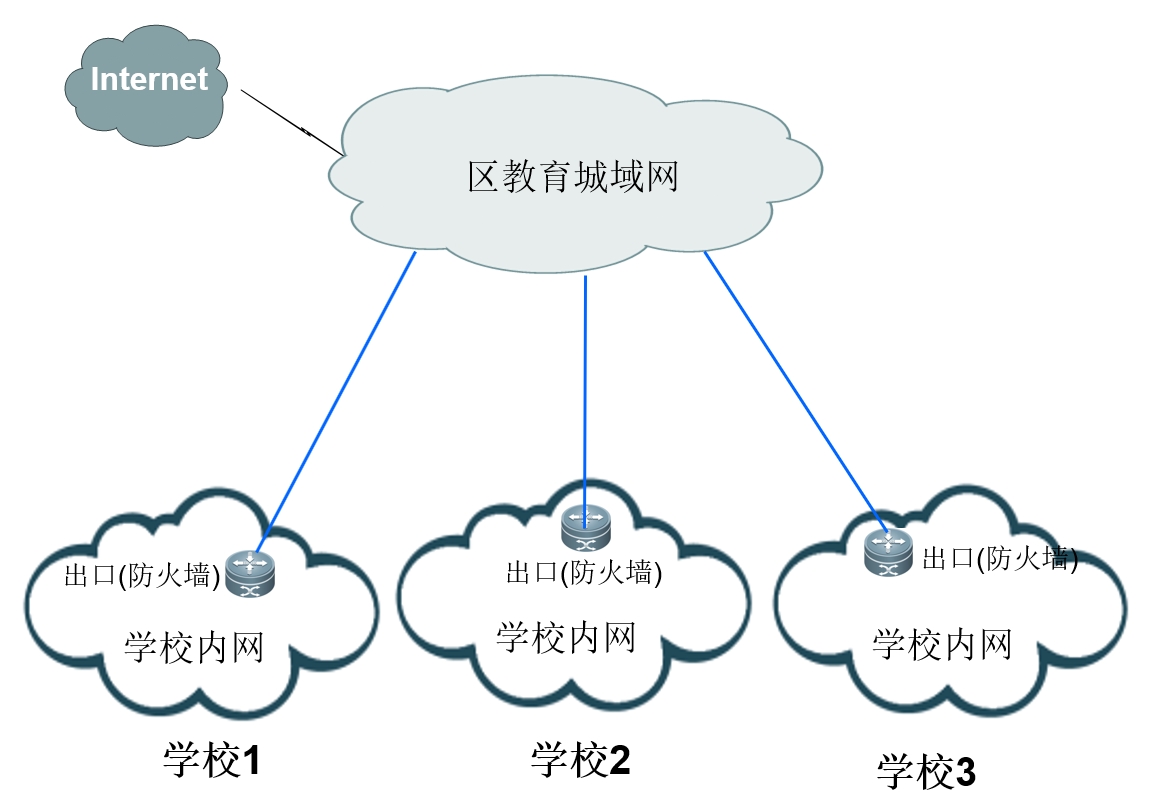
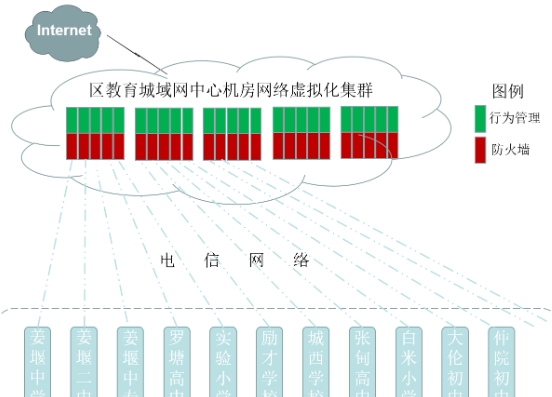
是不是可以变成下面一种模式呢?
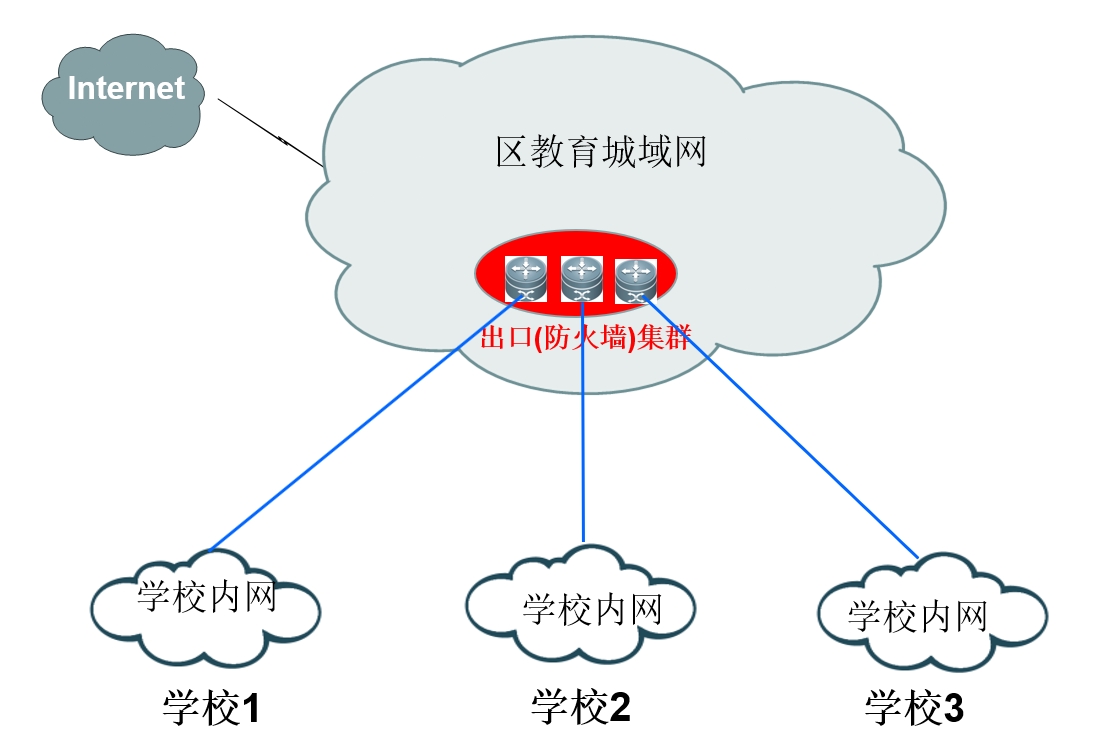
原来学校的出口分散在各个学校,难以维护,现在将这些出口全部拉到城域网中心机房,等于就在我们的眼底下了,触手可及,管理和维护会非常方便。
相对于以前学校内需要各种复杂的设备,现在学校仅仅需要一台或几台交换机,然后以及用一根线(光纤)连到城域网中心机房即可。以前的重点是设备,会想着各种网络故障是不是下面学校的那么多网络设备中的什么什么出了问题,但这种模式下(当然是实施成功以后的)我们只需要关注一根线就可以了。
当然,在机房上架这么多出口设备不现实。但是应该有两种方式来解决,一是采用多端口设备,二是采化虚拟化平台。
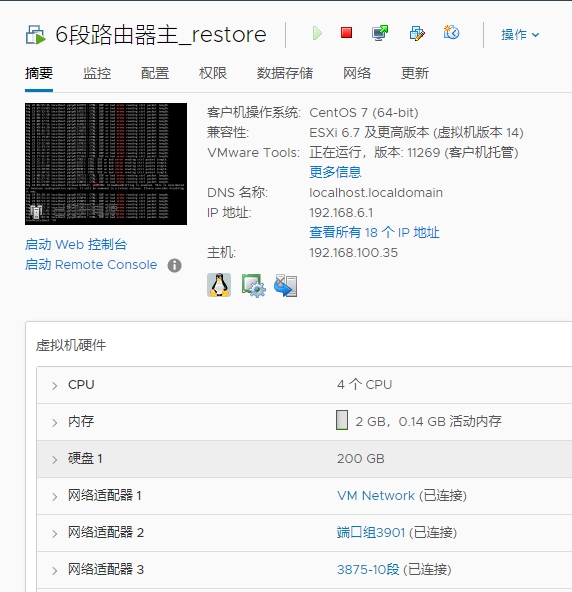
我们的办公区域的出口网关就是做在虚拟化平台上的一台Linux系统。采用 CentOS 7 最小化安装,没有安装其它任何软件,两块虚拟网卡,进入系统进行很简单的路由以及防火墙配置,就实现在办公区域的快速上网。
我不是网络专家,仅仅懂得一些网络基础原理和基础知识,但我知道我区实验初中的殷亚利主任对网络技术十分精通。他研究网络技术已有20年左右,精通华为、华三、锐捷等厂方的交换机及其它网络设备。功力十分深厚,可以说不逊色于在外面靠此技术吃饭的大多数厂方工程师。
于是我向他请教,他说可以实现。
2021年弄始,我请他做方案设计,然后联合线路商中国电信进行试验。
在城域网中心机房选了一台高性能的服务器,在里面建平台,每个学校只需要两个微型的虚拟机,一台是防火墙(出口),一台是行为管理(安全方面的)。H3C有免费的防火墙虚拟机镜像文件下载,文件极小,对空间要求极低。行为管理授权比较昂贵,我们现在使用的是免费的授权,功能能满足基本要求。
对于下面的学校,直接将以前的出口和防火墙等设备拆除,小的学校在校园内只需要用二层交换机就可。
2021年到2022年,我区在这个平台上,把七个学校接入进来测试。大获成功。
2023年,我们购买了七台服务器,将全区所有学校(包括教育局)基本都改成这种模式。原来由于有些学校由于一些设备问题,上网很慢,现在拆除多不需要的网络设备后,速度大幅提升。简单抽象一点,从他们上网的地方到城域网网络中心现在就只剩一根线(光纤),由于网络上节点减小,故障率现在是极低了。
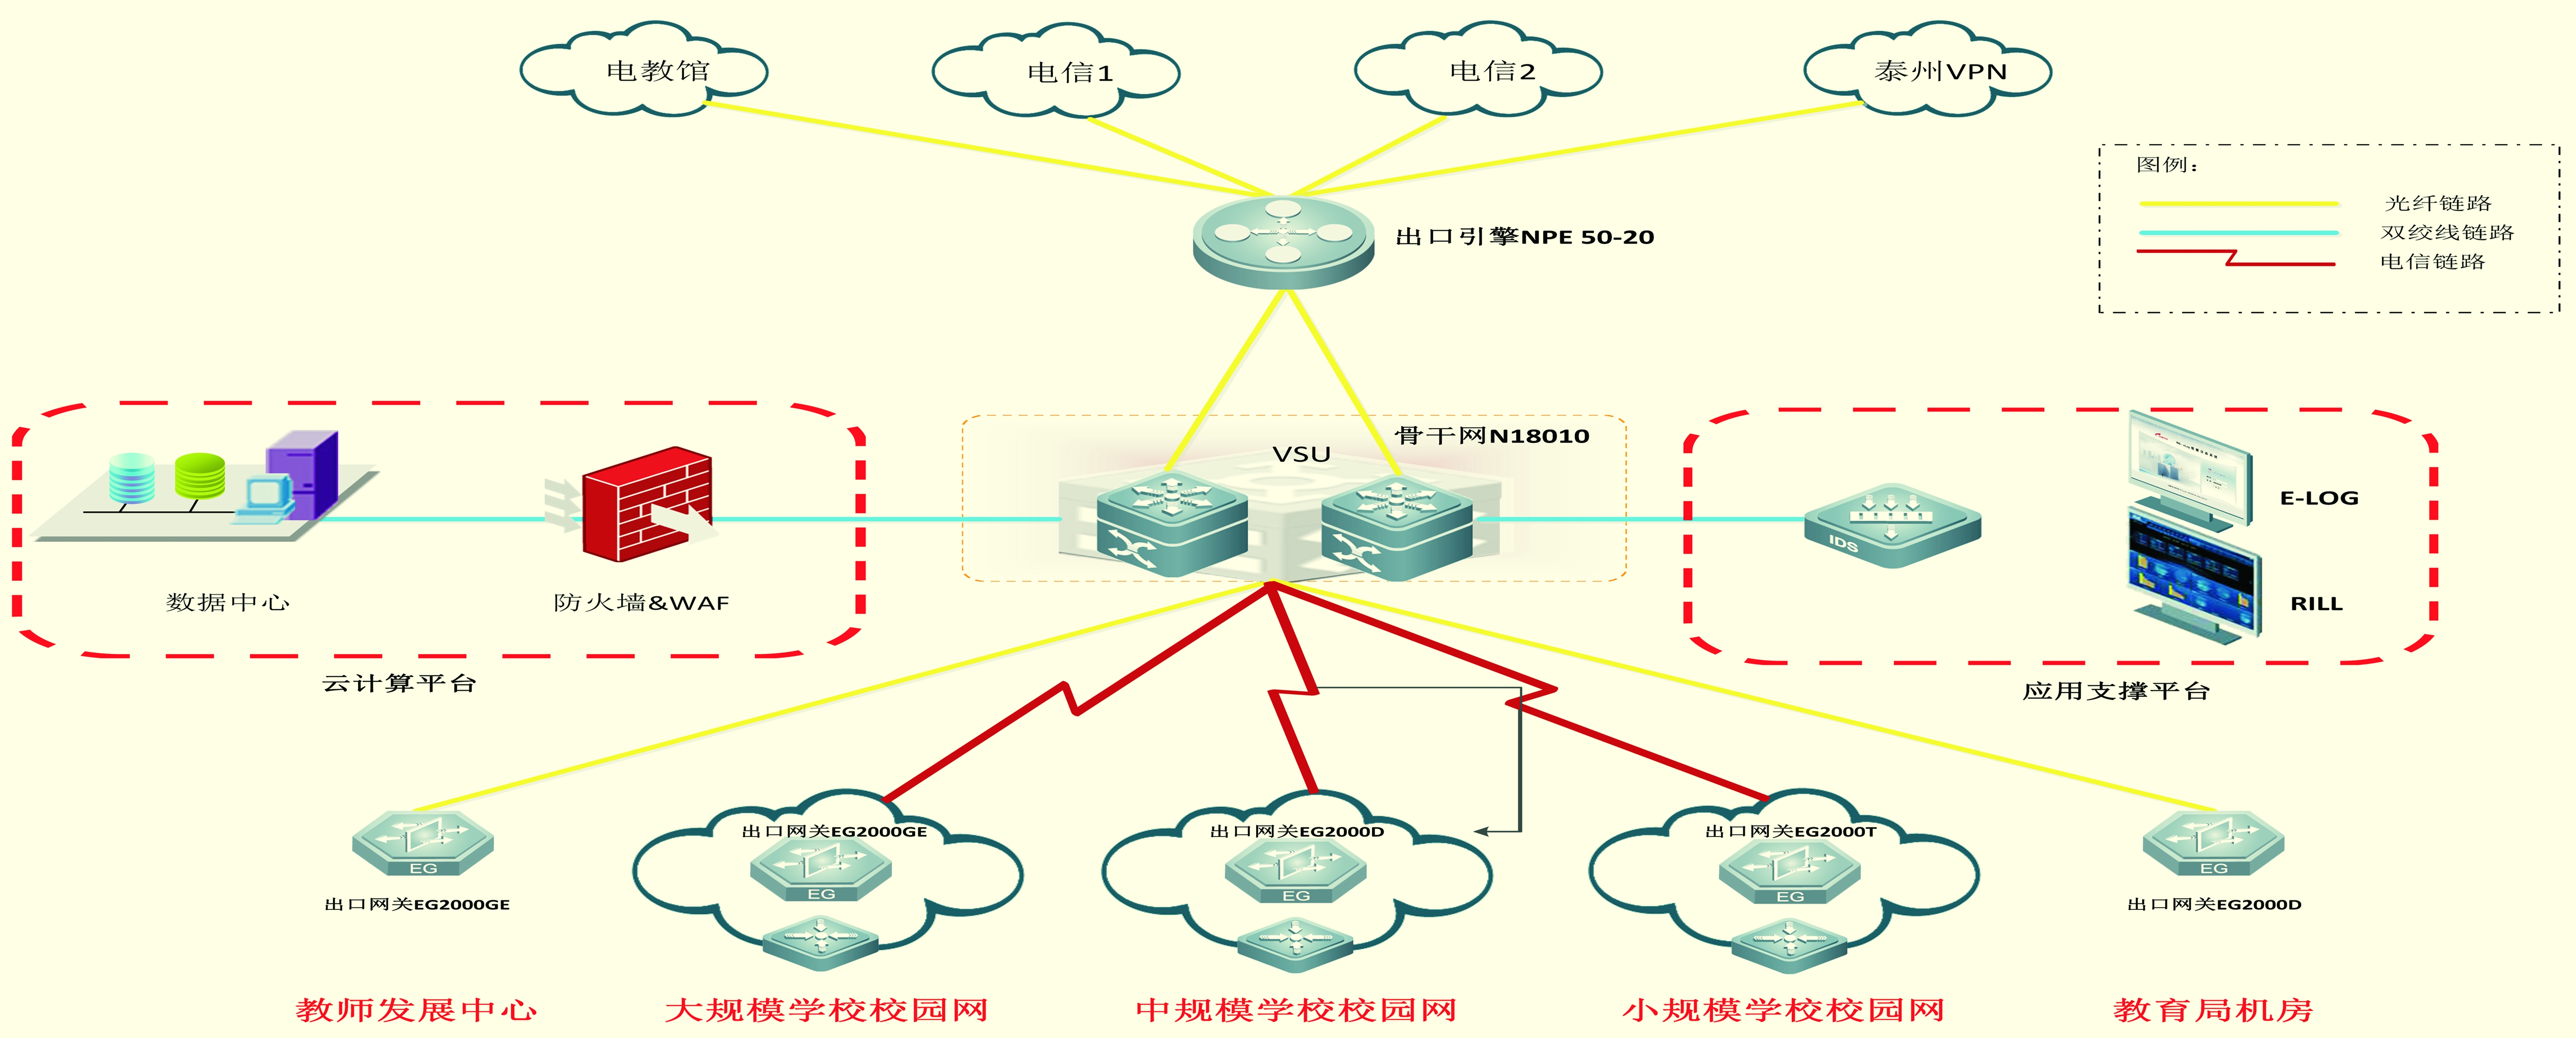
现如今,我区的教育城域网的学校上网拓朴图大致为下面这种模式。无论后面的改光工程,及改光工程中使用GPON还是EPON或是以太,都会很好的适应。
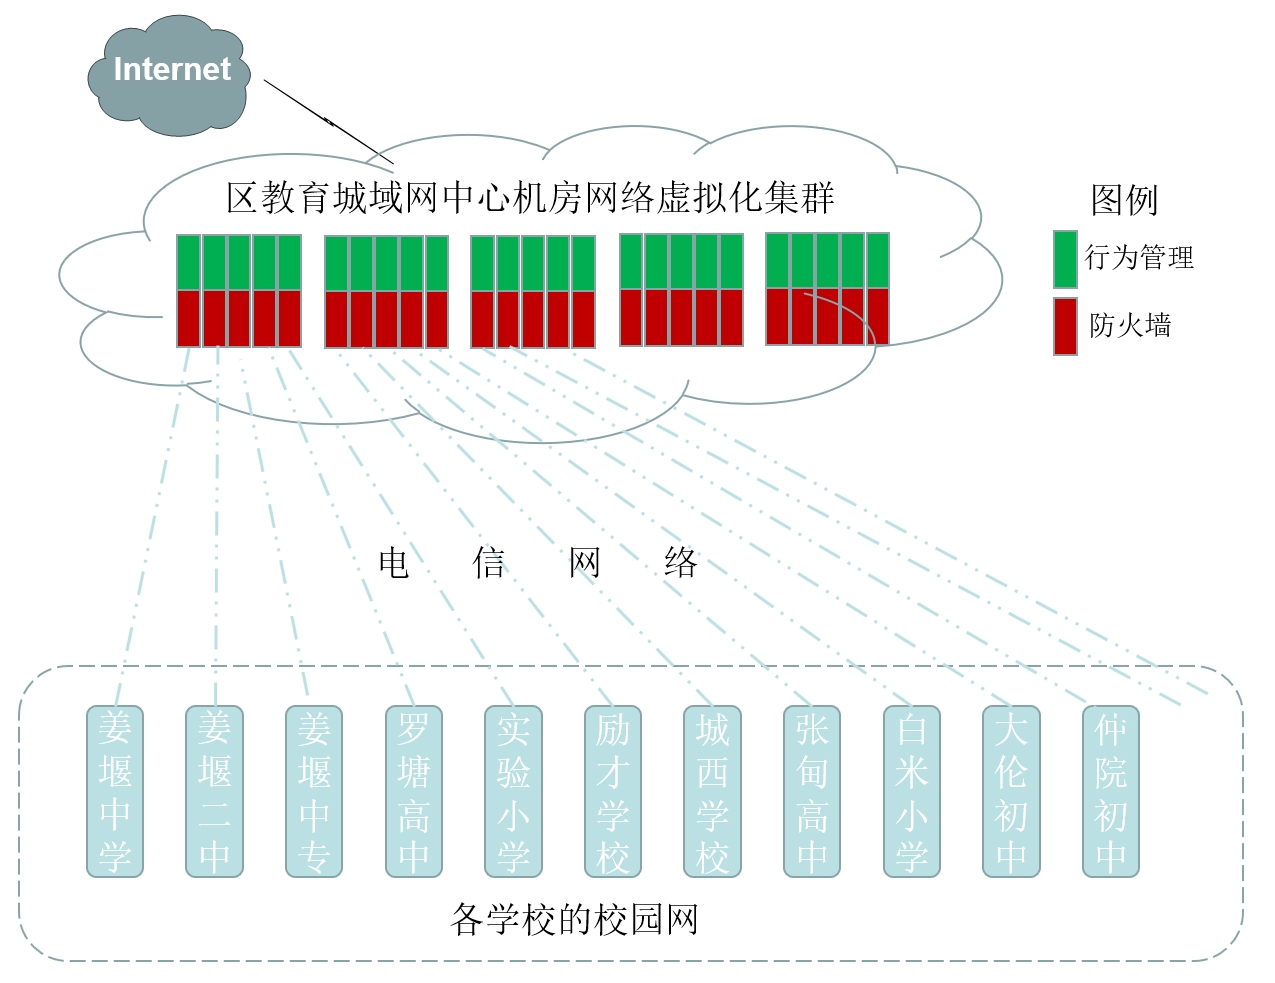
上面是我画的会意图,下面是殷亚利主任的专业拓朴图。
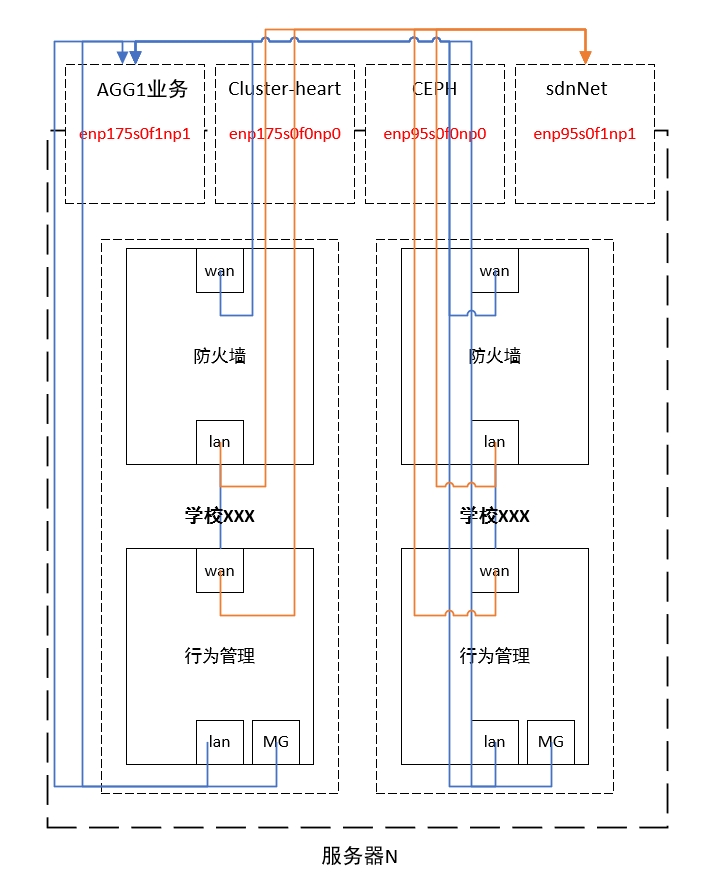
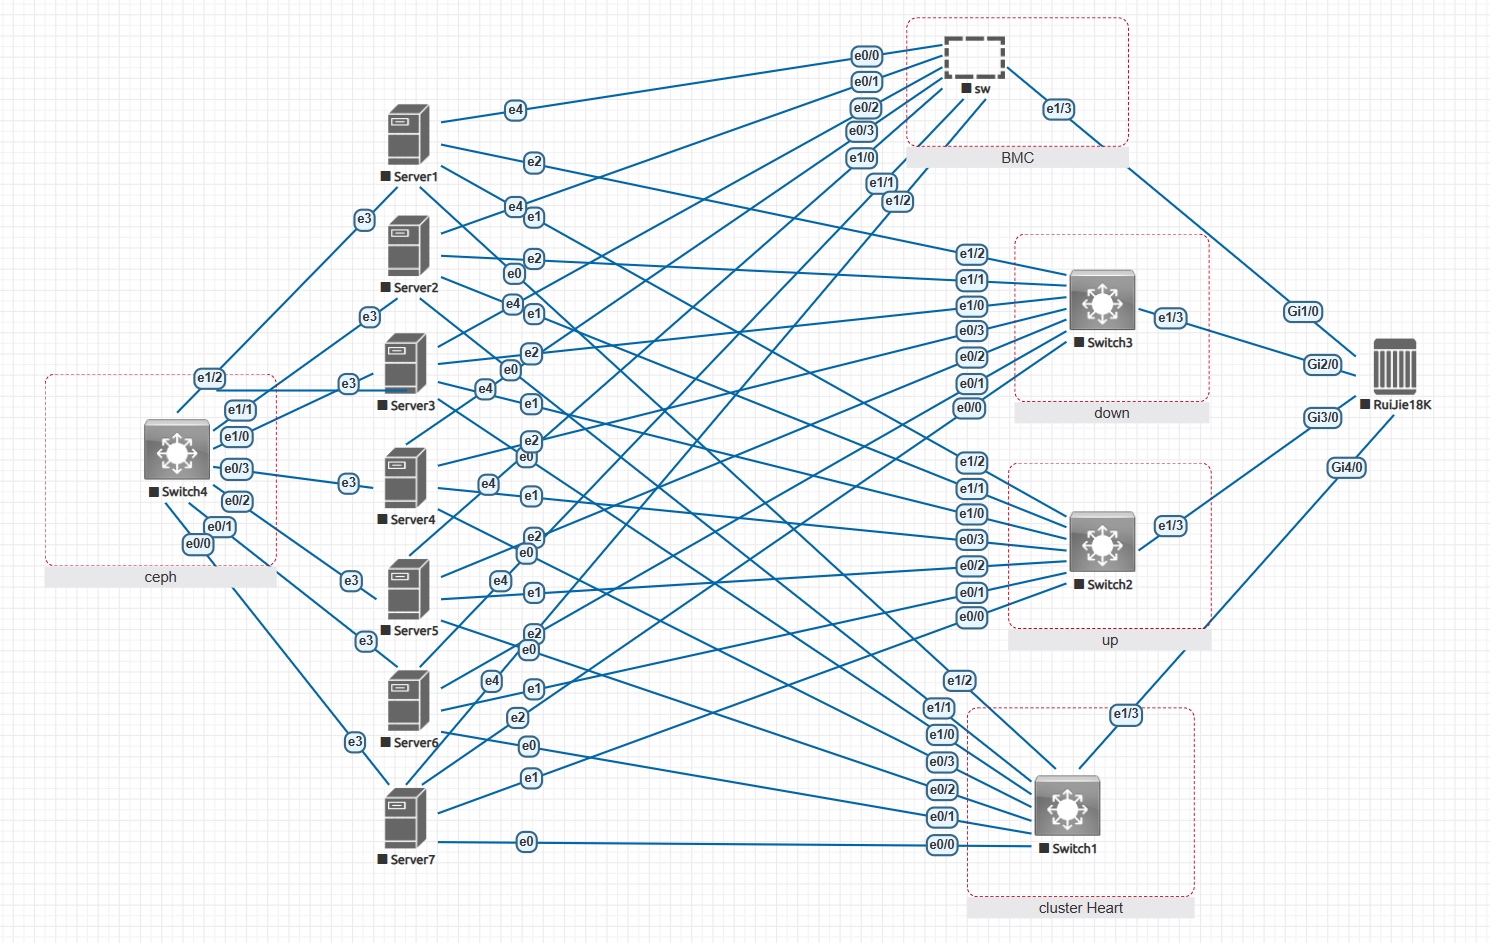
利用此项技术方案,目前在节约成本上也可圈可点。我区学校(连幼儿园)大约在84个。现在的出口设备都已超过10年,如果进行更换,小型学校的防火墙一般在两万左右,大型学校在十万以上。全部更换估计需要200万。
目前我们的投入仅仅是投入了七台高性能服务器,约40多万。目前这方面行为管理的授权我们用的是免费的,功能能满足基本需求。如果升级授权的话,估计费用不小,对此我还没有进行调研。
在此方案后,我的另外一个奇想是教育系统人员全区上网漫游。即教师A到教师B的学校,或者领导到下面学校的时候,手机及其它终端无需在目的学校进行设置。亚利主任对此没有解决办法。对接入这个行为管理的终端或人员认证采用的数据库等技术我还没有接触。我区城域网网络中心的服务器做了十多个互相隔离的区域,进入对应区域最好的方式就是VPN。因为厂方远程调试以及一些采用ADSL上网的幼儿园想进入教育城域网,我几年前将各个区域的VPN服务由原先的本机配置文件认证方式改成了MySQL数据库认证方式。利用一个共享的网络区域搭建了一台MySQL数据库,并利用 Java & SpringBoot 编写了一个统一管理平台,打通了所有的区域。我不知道这种方式是不是也适用于本文所提的行为管理。等有时间再研究。